
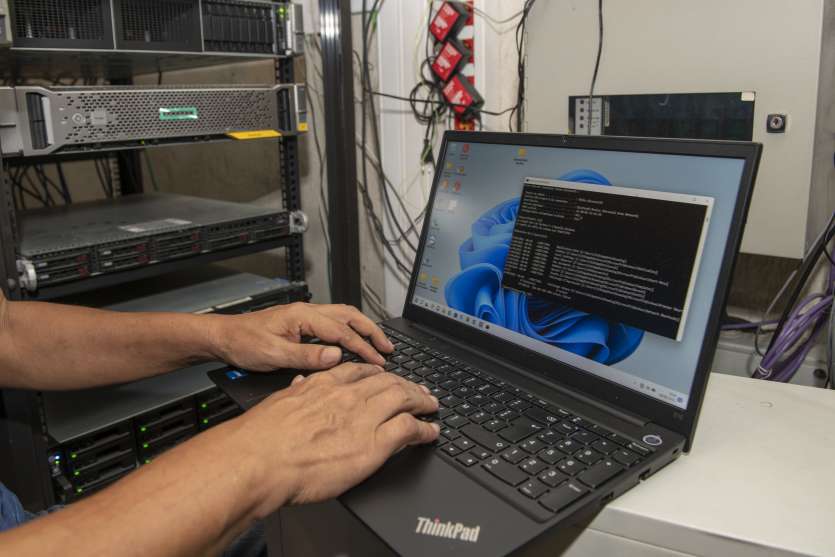
- A.-C.P. avec AFP | Crée le 22.10.2026 à 16h56 | Mis à jour le 22.10.2026 à 17h01ImprimerLes failles découvertes sur le logiciel PHP, qui "fait tourner environ 70 % du web mondial", représentent un risque important en terme de cybersécurité concernant des millions de sites dans le monde, dont de nombreux en Nouvelle-Calédonie. Photo Archives LNC / Niko VincentAlors que des failles dans un logiciel de programmation (PHP) très utilisé sur Internet partout dans le monde ont été repérées, le gouvernement calédonien appelle, ce jeudi 22 octobre, les collectivités et les entreprises disposant d’un site à mettre rapidement à jour leurs installations, sans quoi il existe un risque de prise de contrôle à distance de leur serveur web. Explications.
Vingt-deux millions de plateformes utilisant un logiciel de programmation très courant sur Internet, PHP, seraient exposées dans le monde, selon un spécialiste cité par l’AFP. Et cela concerne aussi la Nouvelle-Calédonie. En cause, des failles qui ont été repérées dans ce logiciel, et qui présentent d'importants risques de cybersécurité pour l’ensemble des sites identifiés.
Le gouvernement calédonien relaie ainsi, dans un communiqué ce jeudi 22 octobre, une alerte de sécurité publiée sur le sujet le 21 octobre par l’Agence nationale de la sécurité des systèmes d’information (Anssi).
Vol de données et interruption de service
La recommandation est simple : au vu des risques encourus, l’exécutif appelle "les collectivités, établissements publics, entreprises et associations disposant d’un site web à vérifier et à mettre à jour leurs installations sans attendre". Car les vulnérabilités repérées permettent à un attaquant de "prendre le contrôle à distance d’un serveur non corrigé", prévient le communiqué, ce qui peut mener à un vol de données, une interruption de service, ou encore une intrusion vers les systèmes internes de l’organisation. Les sites transactionnels, ceux qui traitent des données sensibles et ceux qui sont reliés à des systèmes internes sont donc particulièrement exposés.
Le gouvernement de la Nouvelle-Calédonie procède ainsi à la vérification et à la mise à jour de ses propres serveurs. De fait, certains services en ligne peuvent être temporairement indisponibles ou ralentis pendant ces opérations, précise l’exécutif.
La démarche pour l’ensemble des organisations disposant d’un site web :
- contacter dès aujourd’hui leur hébergeur ou leur prestataire web pour savoir si leur site utilise PHP et s’il a été mis à jour ;
- appliquer les correctifs publiés par l’éditeur, c’est-à-dire installer les versions PHP 8.2.35, 8.3.36, 8.4.27 ou 8.5.12 ou ultérieures ;
- mettre hors ligne ou isoler les sites fonctionnant sous une version ancienne de PHP (8.1 et antérieures), pour lesquelles aucun correctif n’existe, jusqu’à leur migration vers une version maintenue ;
- activer, lorsque c’est possible, une protection de type pare-feu applicatif (WAF), en complément et non à la place de la mise à jour ;
- signaler tout comportement suspect constaté sur les serveurs à l’équipe cybersécurité du gouvernement : securite-si@gouv.nc.
"L’un des problèmes de sécurité avec le plus gros impact"
De nombreux pays sont concernés par cette menace. L’agence américaine de renseignement NSA et le Centre national britannique de cybersécurité ont recommandé, mercredi, à tous les sites utilisant le protocole de programmation PHP de se déconnecter avant d’avoir mis à jour le logiciel.
En Europe, de très nombreuses plateformes ont été suspendues, notamment celles de toutes les préfectures en France, à la demande de l’Anssi.
Plus tôt mercredi, la fondation PHP avait publié une note faisant état de ces deux vulnérabilités. Le PHP, abréviation d’Hypertext Preprocessor, est un langage de programmation créé au début des années 1990. Il permet d’instaurer une passerelle entre un site Internet et un serveur abritant des bases de données. "PHP fait tourner environ 70 % du web mondial", a décrit Sagi Tzadik, chercheur au sein du spécialiste de cybersécurité Wiz, filiale de Google, dans un podcast publié par l’entreprise mercredi.
OpenAI a expliqué que les failles avaient été trouvées par l’entreprise de sécurité informatique Calif en utilisant l’un de ses modèles les plus récents. "Compte tenu de leur gravité et de la large diffusion de PHP, nous considérons ceci comme l’un des problèmes de sécurité (informatique) avec le plus gros impact, de mémoire récente", a écrit la start-up dans un message publié sur son site.
"Aider des pirates informatiques"
"Cela montre comment l’IA peut mettre au jour des brèches dont les conséquences concernent tout internet", a ajouté OpenAI, tout en prévenant que ces mêmes capacités "(pouvaient désormais) aider des pirates (informatiques) à développer rapidement des (attaques)".
L’incident de mercredi fait suite à une autre alerte, la veille, concernant un protocole de chiffrage appelé TLS, qui garantit la confidentialité et l’intégrité des échanges sur internet. "La première (TLS) touche tout le monde en ligne", a averti Matthew Prince, patron du prestataire informatique Cloudflare, qui propose notamment des services de cybersécurité. "La seconde quasiment tous ceux qui utilisent un serveur."
MERCI DE VOUS IDENTIFIER
Vous devez avoir un compte en ligne sur le site des Nouvelles Calédoniennes pour pouvoir acheter du contenu. Veuillez vous connecter.X
J'AI DÉJA UN COMPTEJE N'AI PAS DE COMPTE- Vous n'avez pas encore de compte ?
- Créer un nouveau compte
Vous avez besoin d'aide ? Vous souhaitez vous abonner, mais vous n'avez pas de carte bancaire ?
Prenez contact directement avec le service abonnement au (+687) 27 09 65 ou en envoyant un e-mail au service abonnement. -
DANS LA MÊME RUBRIQUE
-
VOS RÉACTIONS


 Les transports aériensà consulter ici